ISMS und Risikomanagement · Mainz
ISMS aufbauen. Risiken steuern.
Unsere Berater unterstützen Sie beim Aufbau und bei der Pflege Ihres ISMS: Wir bewerten mit Ihnen Risiken, dokumentieren Systeme und Abhängigkeiten und begleiten die Umsetzung vereinbarter Maßnahmen. Für die spezialisierte Informationssicherheitsberatung arbeiten wir mit unserer Beteiligung GINDAT zusammen.
ISMS besprechenSicherheit braucht klare Zuständigkeiten.
Ein Managementsystem für Informationssicherheit – kurz ISMS – verbindet Menschen, Abläufe und Technik. Es macht sichtbar, welche Informationen geschützt werden sollen, wer entscheidet und wie Verbesserungen verfolgt werden.
Beim Handlungsbedarf beginnen
Am Anfang stehen Ihre Geschäftsabläufe und der Anlass: ein Kundenfragebogen, vertragliche Anforderungen, eine geplante Zertifizierung oder Risiken, die bislang niemand systematisch bewertet. Daraus werden Ziele und ein überschaubarer Geltungsbereich abgeleitet.
Vorhandenes nutzbar machen
Systemlisten, Verträge, Berechtigungsregeln und bestehende Sicherheitsmaßnahmen liefern den Ausgangspunkt. Fehlende Angaben werden zu konkreten Aufgaben. So entsteht ein gemeinsamer Überblick über den Stand, statt die vorhandene Arbeit durch neue Dokumente zu verdoppeln.
Beratung und technische Umsetzung greifen ineinander.
anyWARE unterstützt Ihre Verantwortlichen bei der Bestandsaufnahme, beim Risikomanagement, bei der Pflege von Nachweisen und bei der Verfolgung von Maßnahmen. Wir verbinden diese Aufgaben mit dem tatsächlichen IT-Betrieb. GINDAT ergänzt die spezialisierte Beratung, etwa zur ISMS-Konzeption, zu internen Audits und zur Vorbereitung auf ISO/IEC 27001 oder TISAX.
Informationssicherheitsberatung bei GINDATAus Risiken bearbeitbare Entscheidungen machen
Im Risikomanagement werden mögliche Schäden und ihre Eintrittswahrscheinlichkeit anhand gemeinsamer Kriterien bewertet. Zu jedem relevanten Risiko gehören eine verantwortliche Person und eine Entscheidung über den Umgang damit. Maßnahmen erhalten Prioritäten und Termine. Über den Umgang mit verbleibenden Risiken entscheiden die zuständigen Verantwortlichen; die Entscheidung wird dokumentiert.
CMDB, Risikomanagement und Betriebsabläufe verbinden
Eine CMDB ist eine strukturierte Übersicht Ihrer IT-Komponenten und ihrer Beziehungen. Sie verbindet Systeme mit Verantwortlichen und macht technische Abhängigkeiten sichtbar. Wir unterstützen beim Aufbau einer geeigneten Struktur und bei der Pflege der benötigten Informationen. Daraus lassen sich betroffene Dienste und zuständige Personen bei Änderungen oder Risiken besser zuordnen. Rechteprüfungen, kontrollierte Änderungen und Wiederherstellungsproben liefern weitere Nachweise für Ihr ISMS.
Das bleibt nach der Beratung in Ihrer Hand.
Ein abgegrenzter Geltungsbereich
Welche Standorte, Abläufe, Informationen und Dienste gehören dazu? Die Beschreibung schafft einen gemeinsamen Rahmen für die Umsetzung und eine spätere Prüfung.
Ein Risikoregister mit Entscheidungen
Risiken, Bewertungen, vorhandene Schutzmaßnahmen und die vereinbarte Behandlung werden nachvollziehbar festgehalten. Die Übersicht hilft, Budgets und Prioritäten zu begründen.
Ein Maßnahmenplan mit Zuständigkeiten
Für die Umsetzung werden Verantwortliche, Termine und geeignete Nachweise festgelegt. Damit bleibt sichtbar, was erledigt ist, was aussteht und wann das Ergebnis geprüft wird.
Ein Verfahren für die Weiterentwicklung
Änderungen, Sicherheitsvorfälle und neue Kundenanforderungen geben Anlass zur Überprüfung. Interne Audits und die Bewertung durch die Leitung führen Erkenntnisse zurück in die Arbeit.
Kundenanforderungen in der Lieferkette beantworten.
Gerade im Umfeld von NIS2 und KRITIS fragen Kunden nach dem Sicherheitsniveau ihrer IT-Dienstleister und Lieferanten. Ein ISMS hilft, solche Anforderungen geordnet zu bearbeiten und die passenden Nachweise zusammenzuführen.
Unser eigener Nachweis
Das ISMS der anyWARE AG ist nach ISO/IEC 27001:2022 zertifiziert. Der Geltungsbereich umfasst die Bereitstellung eines IT-Service Desks für First-, Second- und Third-Level-Support. Damit bieten wir Ihnen eine unabhängig geprüfte Grundlage für Ihre Lieferantenbewertung.
Ihre konkreten Anforderungen gleichen wir mit dem Geltungsbereich, den beauftragten Leistungen und ergänzenden Vereinbarungen ab. Beim Aufbau Ihres eigenen ISMS bleiben dessen Ziele und Nachweise eigenständig; eine externe Zertifizierung führen unabhängige Prüfstellen durch.
Unser zertifiziertes ISMS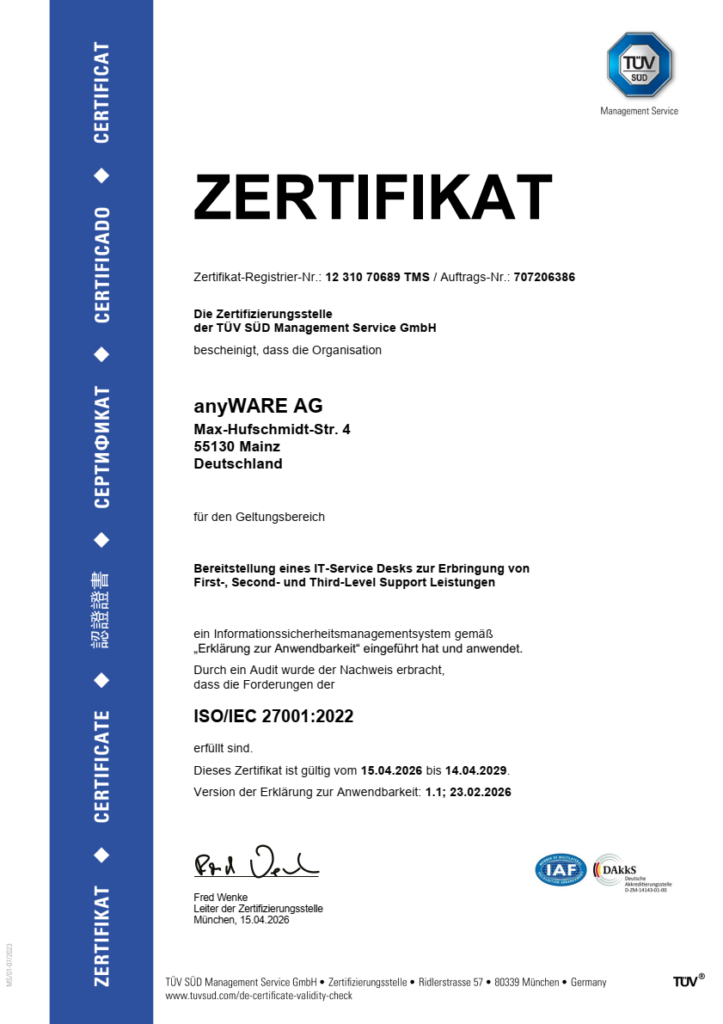
Unser Zertifikat: der IT-ServiceDesk im First-, Second- und Third-Level-Support.
Beispiel: Zugriff auf vertrauliche Projektdaten.
Ein mögliches Szenario für die Bewertung und Behandlung von Risiken.
Ein Projektteam arbeitet mit externen Partnern. Nach Projektende bleiben Freigaben bestehen. Gemeinsam werden betroffene Informationen, mögliche Folgen und bestehende Kontrollen bewertet. Die Behandlung kann eine klar verantwortete Freigabe, ein Ablaufdatum und eine regelmäßige Rechteprüfung verbinden.
Die technische Änderung allein beendet die Aufgabe nicht: Auch Verantwortlichkeit, Prüfung und Nachweis werden festgelegt. Bei der nächsten Kontrolle wird bewertet, ob der Ablauf funktioniert und das Risiko ausreichend behandelt ist.
Was ist Ihr Anlass für ein ISMS?
Bringen Sie Ihre Kundenanforderung, Ihren geplanten Zertifizierungsschritt oder die offenen Fragen zur Informationssicherheit mit. Wir grenzen gemeinsam den Beratungs- und Umsetzungsbedarf ein und stimmen das weitere Vorgehen mit GINDAT ab.